Domain netzwerkkomponenten24.de kaufen?
Wir ziehen mit dem Projekt
netzwerkkomponenten24.de um.
Sind Sie am Kauf der Domain
netzwerkkomponenten24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain netzwerkkomponenten24.de kaufen?
Wie kann Deep Packet Inspection dazu beitragen, Netzwerksicherheit und Leistung zu verbessern? Was sind die potenziellen Auswirkungen von Deep Packet Inspection auf die Privatsphäre der Nutzer?
Deep Packet Inspection kann dazu beitragen, Netzwerksicherheit zu verbessern, indem es den Datenverkehr analysiert und verdächtige Aktivitäten identifiziert. Es kann auch die Leistung optimieren, indem es Bandbreitenmanagement und Quality of Service ermöglicht. Die potenziellen Auswirkungen von Deep Packet Inspection auf die Privatsphäre der Nutzer sind bedenklich, da es den Inhalt der Datenpakete überwachen kann. Dies kann zu Datenschutzbedenken führen, insbesondere wenn persönliche oder vertrauliche Informationen betroffen sind. Es ist wichtig, dass Unternehmen und Regierungen transparent sind und klare Richtlinien für den Einsatz von Deep Packet Inspection festlegen, um die Privatsphäre der Nutzer zu schützen. **
Was sind die Vor- und Nachteile von Deep Packet Inspection für die Netzwerksicherheit?
Vorteile: Ermöglicht detaillierte Überwachung des Datenverkehrs, Identifizierung von Bedrohungen in Echtzeit, verbesserte Sicherheit durch gezielte Filterung. Nachteile: Potenzielle Verletzung der Privatsphäre, hoher Ressourcenverbrauch, mögliche Einschränkung der Netzwerkgeschwindigkeit. **

Ähnliche Suchbegriffe für Stateful Packet Inspection
Top-Angebote
Produkte zum Begriff Stateful Packet Inspection:
-
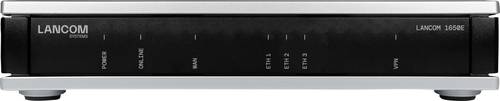
Lancom Filialrouter mit 1x WAN-Ethernet zum Anschluss externer Modems und Stateful IPSec VPN (62163)Produktbeschreibung: LANCOM 1650E - Router - Desktop, Gerätetyp: Router - 3-Port-Switch (integriert), Gehäusetyp: Desktop, WAN-Ports Anz.: 1, Data Link Protocol: Ethernet, Fast Ethernet, Gigabit Ethernet, Kapazität: VLAN IDs: 4096 VPN-Tunnel: 3, Netzwerk/Transportprotokoll: ARP, BOOTP, DHCP, IPv4, IPv6, DNS, ICMP/IP, RTP, PPPoE, L2TPv3, PPTP, L2TPv2, DDNS, Routing Protocol: RIP-2, IGMPv3, MLDv2, RIP, Remoteverwaltungsprotokoll: HTTP, HTTPS, SNMP 1, SNMP 2c, SNMP 3, TFTP, Leistungsmerkmale: IGMP Snooping, MLD-Snooping, ARP Lookup, LLDP, Proxy ARP, Paketfilterung, Port-Weiterleitung, Traffic Shaping, DiffServ-Unterstützung, ToS, IPS, IP-Spoofing, ACL Support, DoS protection, URL-Blocker, Passwortschutz, IPv4 und IPv6 Dual-Stack, SD-WAN-Unterstützung, ARF, HTTP-Server, HTTPS-Server, DNS-Klient, DNS-Server, dynamischer DNS-Client, NTP-Klient, SNTP-Server, Bonjour-Proxy, NDP, SLAAC, Syslog-Unterstützung, VRRP-Unterstützung, Lastenausgleich, VPN-Redundanz, Leitungsüberwachung, IPSec über HTTPS, Echtzeituhr, random number generator, CRL, OCSP-Unterstützung, IPSec NAT-T, SIP ALG, SNMP-Traps, Produktzertifizierungen: IEEE 802.1Q, IEEE 802.3az, Stromversorgung: Wechselstrom 230 V, Abmessungen (Breite x Tiefe x Höhe): 21 cm x 14 cm x 4,5 cm, Lokalisierung: Europa542,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sanders, Chris: Practical Packet AnalysisPractical Packet Analysis , Using Wireshark to Solve Real-World Network Problems , Sport-Gewindefahrwerk > Sportfederung , Auflage: 3rd edition, Erscheinungsjahr: 20170410, Autoren: Sanders, Chris, Auflage: 17003, Auflage/Ausgabe: 3rd edition, Seitenzahl/Blattzahl: 346, Keyword: networking;security;hacking;technology;computers;computer;privacy;hackers;cybersecurity;tech;network;cyber security;cloud computing;computer networking;penetration testing;computer networks;network security;computer books;cyber security books;hacking books;computer security;pf;penetration test;true crime;biography;crime;bugs;thriller;boat;blood;spiders;health;cookbooks;military history;suspense;spy;law;short stories;ocean;preacher;cookbook;action;action adventure;cooking;american revolution, Fachschema: EDV / Kommunikation~EDV / Kommunikation / Datenfernübertragung~Datensicherheit / Netz~EDV / Theorie / Sicherheit, Fachkategorie: Netzwerksicherheit~Computersicherheit~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 180, Höhe: 30, Gewicht: 706, Produktform: Kartoniert, Genre: Importe,37,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
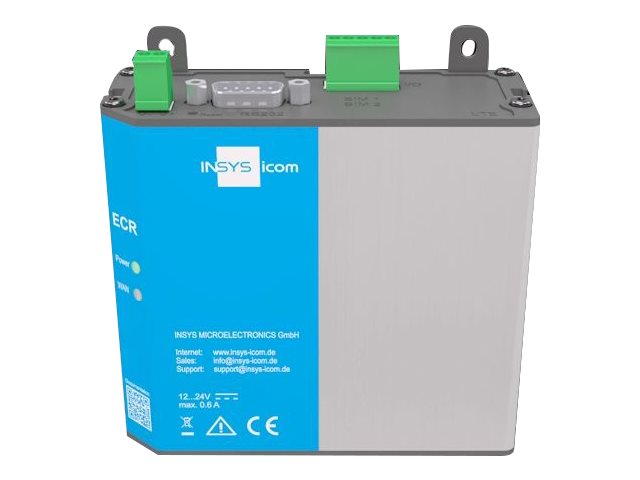
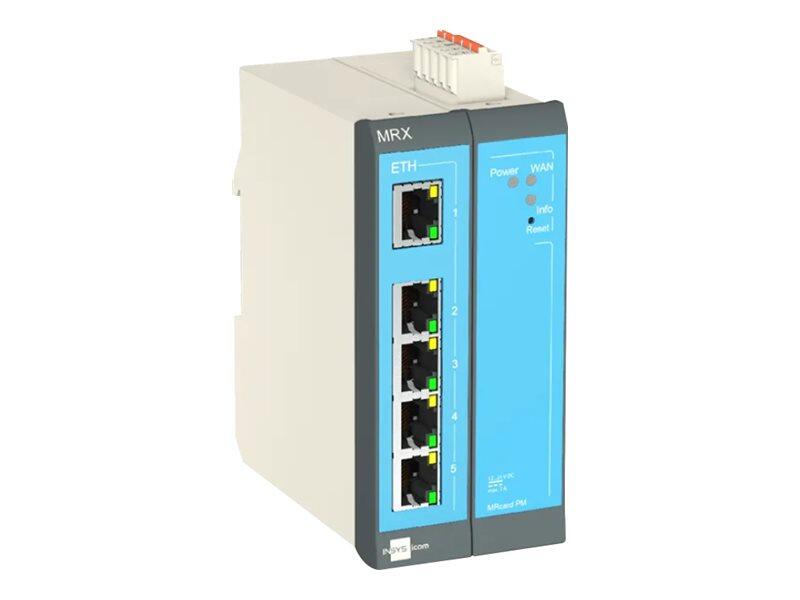
INSYS icom ECR-EW300 WLAN/LAN-to-LAN-Router VPN 2xEthernetkompaktes, flexibel montierbares Gehäuse / sichere Fernwartung / Montage auf DIN-Hutschienen, Wandmontage möglich / 1x SMA-Antennenanschluß, Dual-Sim, 4G/LTE-kompatibel / Gehärtetes Router-Betriebssystem646,91 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter

-
Was sind die potenziellen Risiken und Vorteile von Deep Packet Inspection für die Netzwerksicherheit?
Potenzielle Risiken von Deep Packet Inspection sind Datenschutzbedenken, da der Inhalt der Datenpakete analysiert wird. Es besteht auch die Möglichkeit von Missbrauch durch Regierungen oder Unternehmen. Vorteile sind die verbesserte Erkennung von Bedrohungen und die Möglichkeit, gezielte Sicherheitsmaßnahmen zu ergreifen, um das Netzwerk zu schützen. **
-
Was ist Deep Packet Inspection und wie wird diese Technologie in der Netzwerksicherheit eingesetzt?
Deep Packet Inspection ist eine Technologie, die den Inhalt von Datenpaketen analysiert, um Bedrohungen zu erkennen und zu blockieren. Sie wird in der Netzwerksicherheit eingesetzt, um verdächtigen Datenverkehr zu identifizieren, Angriffe zu erkennen und Sicherheitsrichtlinien durchzusetzen. Durch die detaillierte Überprüfung von Datenpaketen ermöglicht Deep Packet Inspection eine effektive Überwachung und Kontrolle des Netzwerkverkehrs. **
-
Was ist Deep Packet Inspection und wie wird diese Technologie im Bereich der Netzwerksicherheit eingesetzt?
Deep Packet Inspection (DPI) ist eine fortgeschrittene Technologie, die den Inhalt von Datenpaketen analysiert, um Bedrohungen zu erkennen und zu blockieren. Im Bereich der Netzwerksicherheit wird DPI eingesetzt, um verdächtigen Datenverkehr zu überwachen, Angriffe zu erkennen und zu verhindern sowie Richtlinien zur Durchsetzung von Sicherheitsregeln zu implementieren. DPI ermöglicht es Sicherheitsfachleuten, den Datenverkehr genauer zu überwachen und zu kontrollieren, um die Integrität und Vertraulichkeit des Netzwerks zu gewährleisten. **
-
Was sind die potenziellen Auswirkungen von Deep Packet Inspection auf die Privatsphäre und die Netzneutralität?
Deep Packet Inspection kann die Privatsphäre gefährden, da es den Inhalt von Datenpaketen analysiert und persönliche Informationen preisgeben kann. Es könnte auch die Netzneutralität beeinträchtigen, da es ermöglicht, bestimmten Datenverkehr zu priorisieren oder zu blockieren, was zu einer ungleichen Behandlung von Daten führen könnte. Zudem kann Deep Packet Inspection dazu verwendet werden, das Nutzerverhalten zu überwachen und zu kontrollieren, was die Freiheit im Internet einschränken könnte. **
Was sind die potenziellen Vor- und Nachteile von Deep Packet Inspection für die Netzwerksicherheit und Datenschutz?
Potenzielle Vorteile von Deep Packet Inspection sind die verbesserte Erkennung von Bedrohungen und die Möglichkeit, Sicherheitsrichtlinien effektiver durchzusetzen. Nachteile könnten sein, dass DPI die Privatsphäre der Nutzer beeinträchtigen kann, da der gesamte Datenverkehr analysiert wird. Zudem könnten DPI-Systeme fehlerhaft sein und zu falschen positiven oder negativen Ergebnissen führen. **
Was sind die potenziellen Vor- und Nachteile von Deep Packet Inspection für die Netzwerksicherheit und Privatsphäre?
Vorteile: Deep Packet Inspection ermöglicht eine genauere Erkennung von Bedrohungen im Netzwerk, verbessert die Sicherheit und ermöglicht eine bessere Kontrolle über den Datenverkehr. Nachteile: Es kann die Privatsphäre der Benutzer beeinträchtigen, da es den Inhalt der Datenpakete analysiert. Es besteht auch die Gefahr des Missbrauchs durch Regierungen oder Unternehmen zur Überwachung und Kontrolle des Internetverkehrs. **
Top-Angebote
Produkte zum Begriff Stateful Packet Inspection:
-
Siemens 6GK5626-2GS00-2AC2 Security Appl. 4xRJ45 Ports, 2xCombo Ports, Stateful Inspection Firewall 6GK56262GS002AC2SCALANCE SC626-2C Industrial Security Appliance, zum Schutz von Geräten und Netzwerken in der diskreten Fertigung und der Prozessindustrie zur Sicherung der industriellen Kommunikation mit Firewall, Weitere Funktionen: Netzwerktrennung gemäß PROFIsafe, Adressumsetzung (NAT/NAPT), Anbindung an SINEMA RC, 4x Port elektrisch 10/100/1000 Mbit/s RJ45 und 2x Combo Port elektrisch oder optisch, 10/100/1000 Mbit/s RJ45 oder 1000 Mbit/s SFP. SCALANCE SC626-2C 4x Port elektrisch 10/100/1000 Mbit/s RJ45, 2x Combo Port elektrisch oder optisch, 10/100/1000 Mbit/s RJ45 oder 100 Mbit/s SFP oder 1000 Mbit/s, Adressumsetzung (NAT/NAPT), Anbindung an SINEMA RC. Zum Schutz von Geräten und Netzwerken in der diskreten Fertigung und der Prozessindustrie zur Sicherung der industriellen Kommunikation mit Firewall.SCALANCE S ist für den Einsatz im Automatisierungsumfeld bzw. im industriellen Bereich optimiert und erfüllt die speziellen Anforderungen der Automatisierungstechnik, wie beispielsweise leichte Hochrüstbarkeit bestehender Anlagen, einfache Installierbarkeit oder minimale Stillstandszeiten im Fehlerfall.Schutz industrieller Automatisierungsnetzwerke vor unbefugten Zugriffen und Einrichtung einer DMZ (geschützte Zone). So wird der Datenaustausch mit anderen Netzwerken ermöglicht, ohne direkten Zugriff auf das Produktionsnetzwerk gewähren zu müssen. Kontrolle und Filterung des Datenverkehrs durch integrierte Firewall und damit Schutz vor Fehlbedienung, Verhinderung unerlaubter Zugriffe und Vermeidung von Störungen und Kommunikationsüberlast. Problemlose Integration in vorhandene Netzwerke ohne Rekonfiguration von Endteilnehmern oder Einrichtung neuer IP-Subnetzwerke. Übergreifender Schutz dank flexiblem Zellenschutzkonzept. Die Geräte sind robust und industriegerecht ausgelegt.Zum Zubehör zählen unter anderem umfassende Software, Wechselmedia, FastConnect Steckverbinder, Abisolierwerkzeug, Stecktransceiver und Kabel, die das System perfekt abrunden.1979,18 €*Versand: 10,46 €Sichere Weiterleitung zum Anbieter
-
Lancom Filialrouter mit 1x WAN-Ethernet zum Anschluss externer Modems und Stateful IPSec VPNSD-WAN – inkl. zero-touch Inbetriebnahme und Auto-VPN ü ber die LANCOM Management CloudFlexibler Anschluss externer Modems ü ber Gigabit Ethernet3 integrierte IPSec-VPN-Kanä leNetzvirtualisierung mit 2 Netzen auf einem Gerä t (ARF)Maximale Zukunftsfä higkeit - Zuverlä ssigkeit und Sicherheit „ Engineered in Germany“ Flexibler Internetzugang ü ber Gigabit EthernetKleine und mittelgroß e Unternehmen benö tigen oftmals nur eins: einen sicheren und zuverlä ssigen Zugang zum Internet sowie die Anbindung mobiler Mitarbeitender oder Filialen an die Firmenzentrale. Mit dem LANCOM 1650E und ausgezeichnetem LANCOM IPSec-VPN vernetzen Sie Ihre Standorte problemlos miteinander. Der Anschluss an beliebige externe DSL- - Kabel- und Glasfasermodems bietet grö ß tmö gliche Flexibilitä t bezü glich der am Standort verfü gbaren Internetleitungen. Die SD-WAN-Funktionen des Filialrouters in Kombination mit der LANCOM Management Cloud (LMC) vereinfachen nicht nur Ihr Netzwerkmanagement - sondern beschleunigen und automatisieren die Verwaltung - das Monitoring und den Rollout Ihrer Netzwerkkomponenten.WAN-Konnektivitä t mit Gigabit EthernetDer LANCOM 1650E ermö glicht den flexiblen Anschluss externer Modems ü ber Gigabit Ethernet und bietet damit grö ß tmö gliche Unabhä nigigkei575,68 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lancom Filialrouter mit 1x WAN-Ethernet zum Anschluss externer Modems und Stateful IPSec VPN (62163)Produktbeschreibung: LANCOM 1650E - Router - Desktop, Gerätetyp: Router - 3-Port-Switch (integriert), Gehäusetyp: Desktop, WAN-Ports Anz.: 1, Data Link Protocol: Ethernet, Fast Ethernet, Gigabit Ethernet, Kapazität: VLAN IDs: 4096 VPN-Tunnel: 3, Netzwerk/Transportprotokoll: ARP, BOOTP, DHCP, IPv4, IPv6, DNS, ICMP/IP, RTP, PPPoE, L2TPv3, PPTP, L2TPv2, DDNS, Routing Protocol: RIP-2, IGMPv3, MLDv2, RIP, Remoteverwaltungsprotokoll: HTTP, HTTPS, SNMP 1, SNMP 2c, SNMP 3, TFTP, Leistungsmerkmale: IGMP Snooping, MLD-Snooping, ARP Lookup, LLDP, Proxy ARP, Paketfilterung, Port-Weiterleitung, Traffic Shaping, DiffServ-Unterstützung, ToS, IPS, IP-Spoofing, ACL Support, DoS protection, URL-Blocker, Passwortschutz, IPv4 und IPv6 Dual-Stack, SD-WAN-Unterstützung, ARF, HTTP-Server, HTTPS-Server, DNS-Klient, DNS-Server, dynamischer DNS-Client, NTP-Klient, SNTP-Server, Bonjour-Proxy, NDP, SLAAC, Syslog-Unterstützung, VRRP-Unterstützung, Lastenausgleich, VPN-Redundanz, Leitungsüberwachung, IPSec über HTTPS, Echtzeituhr, random number generator, CRL, OCSP-Unterstützung, IPSec NAT-T, SIP ALG, SNMP-Traps, Produktzertifizierungen: IEEE 802.1Q, IEEE 802.3az, Stromversorgung: Wechselstrom 230 V, Abmessungen (Breite x Tiefe x Höhe): 21 cm x 14 cm x 4,5 cm, Lokalisierung: Europa542,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sanders, Chris: Practical Packet AnalysisPractical Packet Analysis , Using Wireshark to Solve Real-World Network Problems , Sport-Gewindefahrwerk > Sportfederung , Auflage: 3rd edition, Erscheinungsjahr: 20170410, Autoren: Sanders, Chris, Auflage: 17003, Auflage/Ausgabe: 3rd edition, Seitenzahl/Blattzahl: 346, Keyword: networking;security;hacking;technology;computers;computer;privacy;hackers;cybersecurity;tech;network;cyber security;cloud computing;computer networking;penetration testing;computer networks;network security;computer books;cyber security books;hacking books;computer security;pf;penetration test;true crime;biography;crime;bugs;thriller;boat;blood;spiders;health;cookbooks;military history;suspense;spy;law;short stories;ocean;preacher;cookbook;action;action adventure;cooking;american revolution, Fachschema: EDV / Kommunikation~EDV / Kommunikation / Datenfernübertragung~Datensicherheit / Netz~EDV / Theorie / Sicherheit, Fachkategorie: Netzwerksicherheit~Computersicherheit~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 180, Höhe: 30, Gewicht: 706, Produktform: Kartoniert, Genre: Importe,37,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann Deep Packet Inspection dazu beitragen, Netzwerksicherheit und Leistung zu verbessern? Was sind die potenziellen Auswirkungen von Deep Packet Inspection auf die Privatsphäre der Nutzer?
Deep Packet Inspection kann dazu beitragen, Netzwerksicherheit zu verbessern, indem es den Datenverkehr analysiert und verdächtige Aktivitäten identifiziert. Es kann auch die Leistung optimieren, indem es Bandbreitenmanagement und Quality of Service ermöglicht. Die potenziellen Auswirkungen von Deep Packet Inspection auf die Privatsphäre der Nutzer sind bedenklich, da es den Inhalt der Datenpakete überwachen kann. Dies kann zu Datenschutzbedenken führen, insbesondere wenn persönliche oder vertrauliche Informationen betroffen sind. Es ist wichtig, dass Unternehmen und Regierungen transparent sind und klare Richtlinien für den Einsatz von Deep Packet Inspection festlegen, um die Privatsphäre der Nutzer zu schützen. **
-
Was sind die Vor- und Nachteile von Deep Packet Inspection für die Netzwerksicherheit?
Vorteile: Ermöglicht detaillierte Überwachung des Datenverkehrs, Identifizierung von Bedrohungen in Echtzeit, verbesserte Sicherheit durch gezielte Filterung. Nachteile: Potenzielle Verletzung der Privatsphäre, hoher Ressourcenverbrauch, mögliche Einschränkung der Netzwerkgeschwindigkeit. **
-
Was sind die potenziellen Risiken und Vorteile von Deep Packet Inspection für die Netzwerksicherheit?
Potenzielle Risiken von Deep Packet Inspection sind Datenschutzbedenken, da der Inhalt der Datenpakete analysiert wird. Es besteht auch die Möglichkeit von Missbrauch durch Regierungen oder Unternehmen. Vorteile sind die verbesserte Erkennung von Bedrohungen und die Möglichkeit, gezielte Sicherheitsmaßnahmen zu ergreifen, um das Netzwerk zu schützen. **
-
Was ist Deep Packet Inspection und wie wird diese Technologie in der Netzwerksicherheit eingesetzt?
Deep Packet Inspection ist eine Technologie, die den Inhalt von Datenpaketen analysiert, um Bedrohungen zu erkennen und zu blockieren. Sie wird in der Netzwerksicherheit eingesetzt, um verdächtigen Datenverkehr zu identifizieren, Angriffe zu erkennen und Sicherheitsrichtlinien durchzusetzen. Durch die detaillierte Überprüfung von Datenpaketen ermöglicht Deep Packet Inspection eine effektive Überwachung und Kontrolle des Netzwerkverkehrs. **
Ähnliche Suchbegriffe für Stateful Packet Inspection
-
INSYS icom ECR-EW300 WLAN/LAN-to-LAN-Router VPN 2xEthernetkompaktes, flexibel montierbares Gehäuse / sichere Fernwartung / Montage auf DIN-Hutschienen, Wandmontage möglich / 1x SMA-Antennenanschluß, Dual-Sim, 4G/LTE-kompatibel / Gehärtetes Router-Betriebssystem646,91 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
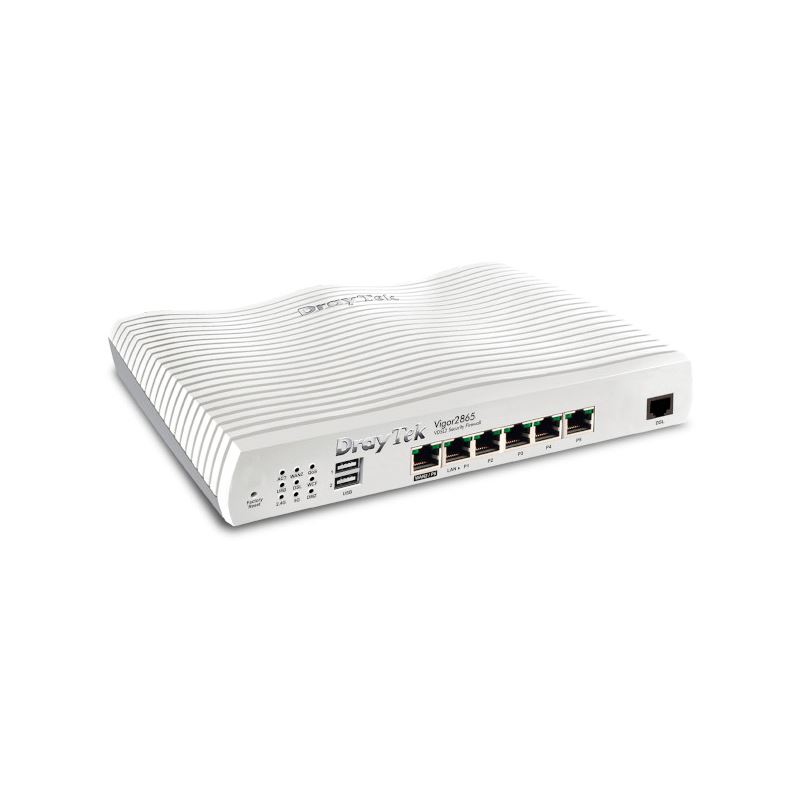
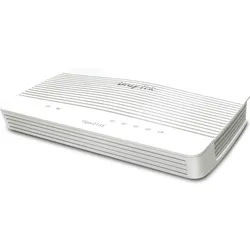
Draytek Router Vigor 2135 Firewall-VPN Router, Router, GrauGigabit Breitband Single-WAN VPN Router - Zentrales Management von Vigor Access Points - WLAN Standard: kein WLAN, Frequenzband: Keines GHz, WLAN Geschwindigkeit Max.: kein WLAN Mbit/s - Anwendungsbereich: Home; Small/Medium Business - Unterstützt 4 Subnetze - RJ-45 Anschlüsse: 5, 100/1000 Mbit/s, WAN Anschlüsse: 1 - 2 simultane VPN-Tunnel.268,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Deep Packet Inspection und wie wird diese Technologie im Bereich der Netzwerksicherheit eingesetzt?
Deep Packet Inspection (DPI) ist eine fortgeschrittene Technologie, die den Inhalt von Datenpaketen analysiert, um Bedrohungen zu erkennen und zu blockieren. Im Bereich der Netzwerksicherheit wird DPI eingesetzt, um verdächtigen Datenverkehr zu überwachen, Angriffe zu erkennen und zu verhindern sowie Richtlinien zur Durchsetzung von Sicherheitsregeln zu implementieren. DPI ermöglicht es Sicherheitsfachleuten, den Datenverkehr genauer zu überwachen und zu kontrollieren, um die Integrität und Vertraulichkeit des Netzwerks zu gewährleisten. **
-
Was sind die potenziellen Auswirkungen von Deep Packet Inspection auf die Privatsphäre und die Netzneutralität?
Deep Packet Inspection kann die Privatsphäre gefährden, da es den Inhalt von Datenpaketen analysiert und persönliche Informationen preisgeben kann. Es könnte auch die Netzneutralität beeinträchtigen, da es ermöglicht, bestimmten Datenverkehr zu priorisieren oder zu blockieren, was zu einer ungleichen Behandlung von Daten führen könnte. Zudem kann Deep Packet Inspection dazu verwendet werden, das Nutzerverhalten zu überwachen und zu kontrollieren, was die Freiheit im Internet einschränken könnte. **
-
Was sind die potenziellen Vor- und Nachteile von Deep Packet Inspection für die Netzwerksicherheit und Datenschutz?
Potenzielle Vorteile von Deep Packet Inspection sind die verbesserte Erkennung von Bedrohungen und die Möglichkeit, Sicherheitsrichtlinien effektiver durchzusetzen. Nachteile könnten sein, dass DPI die Privatsphäre der Nutzer beeinträchtigen kann, da der gesamte Datenverkehr analysiert wird. Zudem könnten DPI-Systeme fehlerhaft sein und zu falschen positiven oder negativen Ergebnissen führen. **
-
Was sind die potenziellen Vor- und Nachteile von Deep Packet Inspection für die Netzwerksicherheit und Privatsphäre?
Vorteile: Deep Packet Inspection ermöglicht eine genauere Erkennung von Bedrohungen im Netzwerk, verbessert die Sicherheit und ermöglicht eine bessere Kontrolle über den Datenverkehr. Nachteile: Es kann die Privatsphäre der Benutzer beeinträchtigen, da es den Inhalt der Datenpakete analysiert. Es besteht auch die Gefahr des Missbrauchs durch Regierungen oder Unternehmen zur Überwachung und Kontrolle des Internetverkehrs. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.